


如何建设安全的Web3?
Web3的一切都建筑在代码之上,Web3的代码工程师可能永远也绕不过去的一件事情就是代码审计。其实这件事不分Web2还是Web3,但是Web3对安全的重视程度可能需要更进一步,原因很显然,区块链技术的“账本”特质天然的带有金融属性。与钱相关,必须安全。
Web3可能很危险
根据 CertiK 和 SlowMist 的相关报告,仅 2022 年第一季度和第二季度因安全攻击问题 crypto 资产损失就高达 20 亿美元。在第二季度单闪电贷攻击就导致了总计 3 亿美元的资产损失。而11月更是成为了有史以来黑客活动最大的一个月,两周内仅针对 DeFi 协议的攻击已超过 12 次,被盗金额超 7 亿美元。12月27日,根据链上数据服务提供商OKLink的最新系列推文,黑客从多链钱包提供商BitKeep窃取了大约3100万美元。
如此之多的安全攻击让人担忧,Web3工程师们面临着代码审计滞后的难题,用户面临着技术更新赶不上攻击的困境。层出不穷的黑客攻击导致一些用户在沮丧、恐惧中离开Web3,在最坏的情况下,经济崩溃,由于所涉及的困难和风险之大,更多的人根本就没有机会真正成为用户。现在比以往任何时候都更需要解决安全这个问题,值得庆幸的是,这项努力已经开始。
Metascan冲入区块链安全赛道
Metascan提供了面对builder的代码审计的自动化服务,将以往相对滞后的代码审计提前到项目初期,覆盖开发全周期,在开发的过程中“随做随查”,把代码安全问题left shift,在更早期的开发阶段解决掉。
一问:builder的确需要代码安全的工具,但是这个人群有多大?
Metascan的联合创始人刘杨博士介绍,从数据来讲,Web2有开发能力的工程师大概可能在五六千万,Web3还处在一个非常早期的阶段,但是Web3的builder的数量粗略估计也是有两到三万人。现在,很多Web2的工程师都在向Web3转型,未来三年,builder的数量可能增长到几十万。Metascan希望在早期阶段就开始去做安全问题的介入,伴随着Web3的持续发展,彼时,就应该已经形成了一个经过实践验证的、安全开发的方法论。
二问:代码千人千面,开发生命周期的不同阶段需求也不一样,自动化的扫描工具如何保证用户体验的丝滑和代码审计的准确性?
刘杨:开发的每个环节里面,我们都有对应的支撑。项目开发前,提供了项目方案的安全评估,开发过程中提供了安全的包管理工具和代码扫描工具MetaScan,开发完成后,提供了项目合约的安全审计服务,及上线后的安全监控。
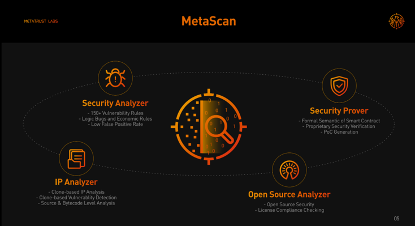
MetaTrust不光是提供全方位的自动化的扫描,我们希望给整个开发的流水线提供工具链。我们的扫描工具MetaScan主要包括4大引擎:快速静态代码扫描,精准的形式化扫描,开发供应链安全扫描,及 IP分析扫描,全方位立体的覆盖了代码安全。同时通过整合CI/CD,可以持续地通过自动化的方式给软件的开发过程做安全赋能,每次提交代码的时候就可以去做对应的扫描。给代码工程师提供一个完整的软件开发过程的安全支持。
MetaScan为了保证丝滑的用户使用体验,只需三步的简单操作:导入,扫描,下载,即可在几分钟内就能看到一个完整的审计报告。该报告自动的整合了4大引擎的扫描结果,用户可以非常直观的从多个维度对项目安全进行验证,帮助用户节省了非常多时间和学习成本。
同时,为保证检出质量,我们投入了大量的审计人员和研发来保证扫描工具的准确性。MetaTrust构建了一个完整的Web3的漏洞类型的标准,包括一个12 大类,150多种漏洞类型的详细定义。然后根据标准,为每种类型的漏洞实现了一个自动化的扫描规则。为保证准确率,我们选择了头部的50个项目做研究,对比了自动化扫描和人工审计结果,结果显示,自动化扫描的审计报告能够多检出20%漏洞,同时保持较低的误报率和漏报率水平(低于10%)。我们相信,未来,自动化审计一定会代替人工审计。这也是MetaTrust的核心竞争力。
三问:怎么解决开源的安全问题?
刘杨: 对于大多数代码工程师来说,开源是建设的精神内核。开源组件的使用是非常普遍的,使用比例也是非常高的,一般的项目里面的开源代码的比例一般是在60%到90%左右。当大量使用开源组件的时候同样有开源代码里面的安全问题继承过来或者有侵犯IP的可能性。为了解决这个挑战,MetaTrust首先提供了一个自动化的开源安全扫描的引擎来去识别开源组件以及里面的安全问题,并提出修复建议。另外MetaTrust提出了安全包管理器(MPM)的概念,给工程师们提供一个经过我们审计验证的、有安全保障的开源组件的包管理器。把开源安全这件事在开发开始前就解决掉。 这个产品会在2023年Q1推出。
四问:“开发的全生命周期”包括上线后吗?面对非工程师的用户,提供哪些安全服务?收费标准?
刘杨:7x24动态监测是MetaTrust另一个产品MetaScout 一个重要的功能。它是一个动态、实时的智能合约安全监控平台,一旦把开发阶段的自动化扫描和上线后的动态监测结合,基本上就有一个完整解决方案。另外,MetaScout的实时监测功能也会重点关注新上线的热门项目,一旦发现潜在的漏洞和安全风险,会第一时间进行“广播”,为Web3的所有参与者进行预警。
我们的产品以SaaS 服务的方式提供,其中核心安全产品MetaScan提供了一个14 天的社区版本,用户可以免费体验使用,开发者可以通过使用MetaScan产品中的静态引擎和开发供应链引擎来扫描项目,我们希望将产品可以让每个开发者去使用,同时通过开发人员和市场的反馈建议,不断优化和升级我们的产品服务。MetaScan 同时提供了付费版本可以按月、按年进行订阅,付费版本包括完整的四大引擎和产品功能,如专业的报告生成导出。付费版本主要是按月和代码量计费,根据用户需求提供了三个档位($599、$799、$999),如果按年订阅,会有10%的折扣,同时也会赠送不同次数的专属人工审计服务1次($599包年)、2次($799包年)、3次($999包年)。如果用户有审计需求,也可以单独购买专属人工审计服务,价格是每次$2499。
五问:团队构成?融资计划?是否有发币计划?
刘杨:我们是一个技术型或者是科研引导的初创公司。关键的团队成员和联合创始人都是大学计算机安全方向的教授。团队的科研实力比较有保障。
现阶段我们已经结束了近千万美元的种子轮投资,投资人包括M23,ABCDE资本,红点投资,GGV,NGC,SNZ,Longhash,Fellows Fund,云启资本等众多知名投资机构。
2023年Q1我们的4个产品会上线,希望在有一定收入之后进行下一轮融资。当前对MetaTrust最重要的事情就是保质保量的完成产品的上线和迭代,先埋头建设。
后期MetaTrust会逐渐形成自己的安全开发的社区。MetaTrust正计划通过生态及合作代币的形式来解决如何更好的激励工程师做更好的开源建设的问题。研发能力可以直接与代币价值挂钩,对开源贡献比较多的,获得对应的奖励,其实是在推动整个开源的安全建设,实现了价值的产生和经济回报的闭环。
结语
MetaTrust的基因是出色的科研能力,在有门槛的区块链安全赛道,以SaaS工具入手,强调高准确率和简易的操作,覆盖了项目建设的全生命周期。看起来是一个不可多得的有情怀的安全守卫者。但是,当我们在谈论Web3安全的时候,可能不能只停留在对代码负责的的层面。Web3最缺的其实是为在快速发展的行业中构建安全系统设定新的行业标准、新的编程范例。通过提供安全反馈以优化最佳通用 Web3 实践,以增强未来的安全代码开发。而这些珍贵的安全反馈数据和解决方案,是不是能真的能够做到完全开源,还要看MetaTrust未来的实际选择。
另外,除了那些单打独斗的代码工程师以外,MetaTrust的客户更多的其实是Web3的各种项目方。巨大的漏洞披露很可能会让原本欣欣向荣的项目方当场去世。当面对“拒绝公开潜在风险”的客户,面对服务条款的约束, MetaTrust能否坚守捍卫Web3大安全的初心?一切可能还要交给时间来验证。

所有评论