

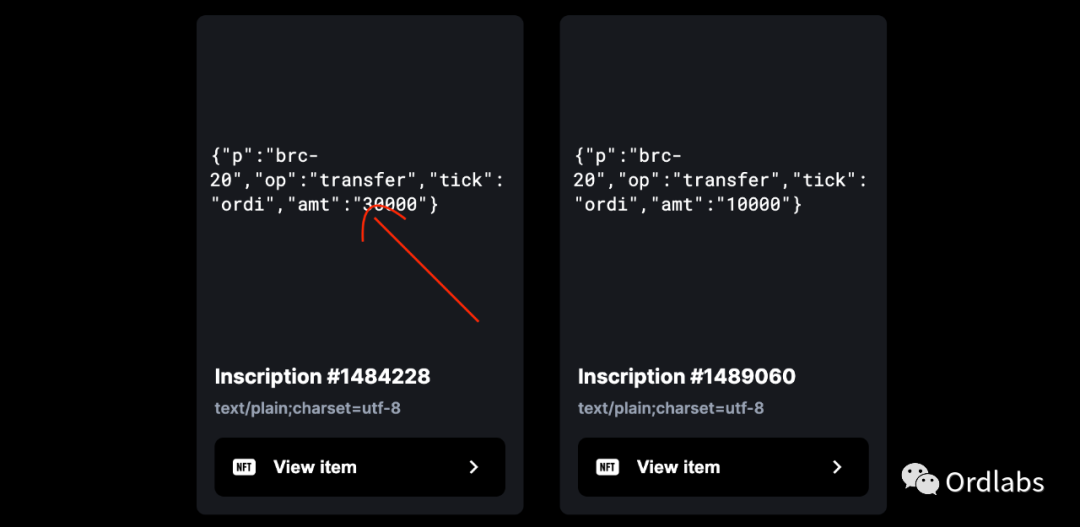
在攻击者的地址里还有一张30000ordi的假铭文(Inscription #1484228)
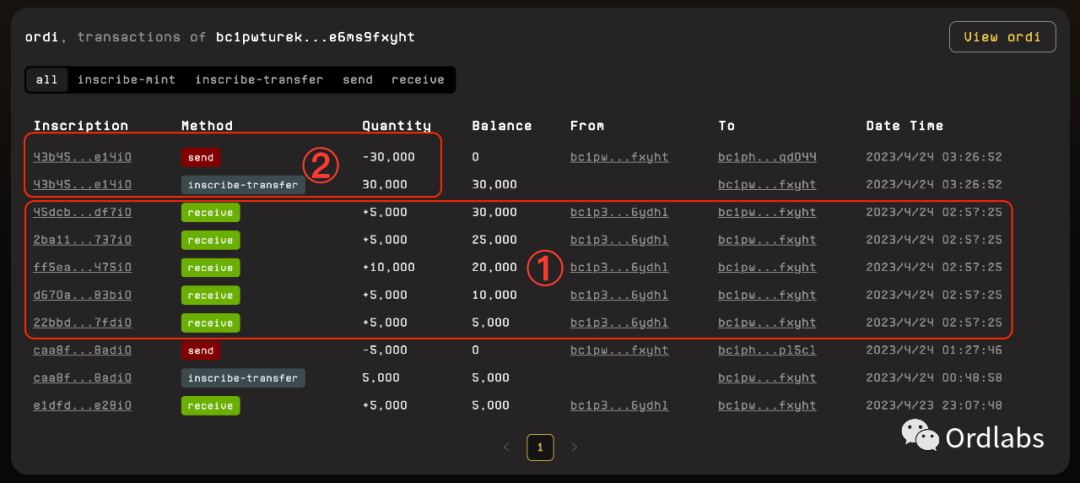
在上图②的时间攻击者把有效的30000ordi铭文转入了另外一个地址。追踪攻击者地址的交易记录可以看到他在过去的几天里多次转换铭文,然后在转移给自己,进行了多次测试。做了充分的验证和准备。
攻击者忽略的是:区块链并不是真正匿名和抗审查的,尤其是在Bitcoin上,尤其是在中国。你的各种网上痕迹和信息能够很容易的追踪和交叉验证。
坦白说我们已经知道你是谁了。你要知道诈骗3000元以上就是刑事犯罪。你应该知道怎么做了。
在这个群魔乱舞的区块链行业里(哦,如果还不能算行业的话就叫圈子吧!),一些小朋友非常用功学起了solidity,用上了python。激进的铤而走险,查找智能合约的技术漏洞,期望有一天能像传说的黑客一样盗取巨额财富。我告诉你真相吧,那些所谓的黑客攻击绝大多数都是监守自盗。
请记住钱是个好东西,但不是你的要吐出来。
此次攻击者应该也是个小朋友,此次事件也只是unisat的一个业务漏洞导致的。Ordinals没问题,BRC20也没问题。我们一起守护Ordinals生态的健康发展,这是区块链金融的未来。

所有评论