


专家表示,此类凭据落入坏人之手可能很危险,可能允许对数据中心进行物理访问。受影响的数据中心运营商表示,被盗信息不会对客户 IT 系统构成风险。
据一家网络安全研究公司称,在一个凸显全球计算机网络脆弱性的事件中,黑客掌握了世界上一些最大企业使用的亚洲数据中心的登录凭证,这可能是间谍或破坏活动的大好时机。
据 Resecurity Inc. 称,之前未报告的数据缓存涉及亚洲最大的两家数据中心运营商客户支持网站的电子邮件和密码:总部位于上海的 GDS Holdings Ltd. 和总部位于新加坡的 ST Telemedia Global Data Centres,该公司提供网络安全服务和调查黑客。万国数据和 STT GDC 的约 2,000 名客户受到影响。根据 Resecurity 的说法,黑客已经登录了其中至少五个的账户,其中包括中国主要的外汇和债务交易平台以及另外四个来自印度的账户,并渗透了黑客组织。
目前还不清楚黑客们对其他的登录信息做了什么。这些信息包括一些世界上最大的公司的不同数量的证书,根据这家安全公司和彭博社查阅的数百页文件显示,这些公司包括包括阿里巴巴集团控股有限公司、亚马逊公司、苹果公司、宝马公司、高盛集团、华为技术有限公司、微软公司、沃尔玛公司。
针对Resecurity的调查结果,GDS在一份声明中说,一个客户支持网站在2021年被攻破。目前还不清楚黑客如何获得STT GDC的数据。该公司表示,它没有发现任何证据表明其客户服务门户网站在那一年被入侵。两家公司都表示,流氓凭证没有对客户的IT系统或数据构成风险。
然而,Resecurity和受影响的四家美国大公司的高管说,被盗的凭证代表了一种不寻常的严重危险,主要是因为客户支持网站控制着谁被允许实际访问存放在数据中心的IT设备。这些高管从彭博新闻社了解到这些事件,并与他们的安全团队证实了这些信息,他们要求不公开身份,因为他们未被授权公开谈论此事。
Resecurity报告的数据损失的规模突出了公司所面临的日益增长的风险,因为它们依赖第三方来存放数据和IT设备,并帮助它们的网络进入全球市场。安全专家说,这个问题在某国尤其严重,因为某国要求企业与当地的数据服务提供商合作。
美国最大的数据中心运营商之一Digital Realty Trust Inc.的前首席信息官Michael Henry在被彭博社告知这些事件时说:“这是一场等待发生的恶梦”。(Digital Realty Trust没有受到这些事件的影响)。Henry说,对任何数据中心运营商来说,最坏的情况是攻击者以某种方式获得对客户服务器的物理访问,并安装恶意代码或附加设备。 “如果他们能做到这一点,他们就有可能大规模地破坏通信和商业。”
GDS和STT GDC表示,他们没有迹象表明发生了类似的事情,而且他们的核心服务没有受到影响。
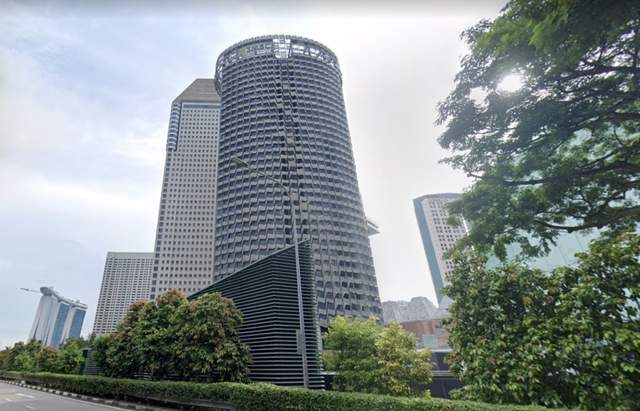
位于新加坡的Centennial Tower,是ST Telemedia全球数据中心总部所在地。
据Resecurity和彭博社审查的帖子截图显示,这些黑客在一年多的时间里有机会接触到这些登录凭证,然后在上个月以17.5万美元的价格在暗网上发布出售。
黑客们在帖子中说:“我定了一些目标值。但还是无法完全处理,因为公司的总数超过2000家”。据Resecurity报道,周一,黑客们似乎在暗网上免费倾销被盗数据。
Resecurity称,这些电子邮件地址和密码可能允许黑客在客户服务网站上伪装成授权用户。该安全公司在2021年9月发现了这些数据缓存,并表示它还发现了黑客利用这些数据访问GDS和STT GDC客户的账户的证据,据Resecurity称,就在1月份,这两家数据中心运营商都强制重置了客户密码。
据Resecurity称,即使没有有效的密码,这些数据仍然是有价值的,它允许黑客对有高层访问公司网络的人制作有针对性的网络钓鱼邮件。
彭博新闻社联系的大多数受影响的公司,包括阿里巴巴、华为和沃尔玛,都拒绝发表评论。苹果公司也没有对寻求评论的信息作出回应。
微软在一份声明中说:“我们定期监测可能影响微软的威胁,当发现潜在威胁时,我们会采取适当的行动来保护微软和我们的客户”。高盛的一位发言人说:“我们有额外的控制措施来防止这种类型的漏洞,我们对我们的数据没有受到威胁感到满意。”
亚马逊网络服务的发言人说:“我们可以确认,我们已经进行了调查,对我们的系统、服务或客户的安全没有影响。”
汽车制造商宝马公司说它知道这个问题。但该公司的一位发言人说:“经过评估,这个问题对宝马业务的影响非常有限,没有对宝马客户和产品相关信息造成损害”。该发言人还说,“宝马公司已经敦促GDS提高信息安全水平”。
GDS和STT GDC是亚洲最大的两家 “主机托管”服务提供商。他们作为房东,将其数据中心的空间租给在那里安装和管理自己的IT设备的客户,通常是为了更接近亚洲的客户和商业运作。根据Synergy Research Group Inc.的数据显示,GDS是中国的三大主机托管供应商之一,中国是仅次于美国的全球第二大主机托管服务市场。新加坡排名第六。
这两家公司也是相互交织的:一份公司文件显示,2014年,STT GDC的母公司新加坡科技电信传媒有限公司收购了GDS 40%的股份。
Resecurity首席执行官Gene Yoo说,他的公司在2021年发现了这些事件,当时它的一名特工卧底渗透到某国的一个黑客组织。
不久之后,该公司向GDS和STT GDC以及少数受到影响的Resecurity客户发出警报。
Resecurity在发现黑客进入账户后,于1月再次通知了GDS和STT GDC,当时该安全公司还向中国和新加坡当局发出警报。
两家数据中心运营商表示,他们在接到安全问题的通知后迅速做出反应,并开始进行内部调查。
新加坡网络安全局的发言人Cheryl Lee说,该机构 “已经意识到这一事件,正在协助ST Telemedia处理此事”。中国国家计算机网络应急技术小组/协调中心是一个处理网络应急响应的非政府组织,它没有回复寻求评论的信息。
GDS承认一个客户支持网站被入侵,并说它在2021年调查并修复了该网站的一个漏洞。
根据公司的一份声明显示:“被黑客攻击的应用程序的范围和信息仅限于非关键的服务功能,如提出票务请求、安排设备的实际交付和审查维修报告。通过该应用程序提出的请求通常需要离线跟进和确认。鉴于该应用程序的基本性质,该漏洞并没有对我们客户的IT运营造成任何威胁”。
STT GDC表示,当它在2021年得知这一事件时,它请来了外部网络安全专家。该公司说,“有关的IT系统是一个客户服务票据工具,与其他企业系统没有联系,也没有任何关键数据基础设施”。
该公司表示,其客户服务门户在2021年没有被攻破,Resecurity获得的凭证是 “我们的客户票务应用的部分和过时的用户凭证列表。任何此类数据现在都是无效的,不会构成未来的安全风险。”
根据STT GDC的声明显示:“没有观察到未经授权的访问或数据丢失事件发生”。
该公司的一篇博客文章表示:Resecurity尚未能将这些攻击归于一个已知的黑客组织。这家安全公司说,当数据中心运营商强制重置密码时,黑客很可能把这些信息拿出来出售,使其价值降低。 另一种可能性是黑客在模仿罪犯,Resecurity在其博客中说,“这种策略经常被民族国家行为者用来掩盖其活动,通常是为了模糊攻击动机”。
不管黑客如何使用这些信息,网络安全专家说,这些盗窃案表明,攻击者正在探索新的方法来渗透到硬目标中。
英特尔公司前首席安全和隐私报价师马尔科姆-哈金斯说,第三方数据中心的IT设备的物理安全和控制其访问的系统代表了经常被企业安全部门忽视的漏洞。哈金斯说,任何篡改数据中心设备的行为 “都可能产生毁灭性的后果”。
国防和网络安全公司Ember River LLC的合伙人梅西-丹尼斯(Macy Dennis)说,被盗信息的独特类型表明该行动具有潜在的犯罪和间谍动机。
他说:这不仅仅是为了经济利益而毁坏和抢夺信息。
根据彭博新闻社审查的文件显示,黑客获得了GDS超过3000人的完整电子邮件地址和密码(包括它自己的员工和它的客户)以及STT GDC的1000多人。这些密码是散列的,或者说是为了安全起见而“加扰”的,但Resecurity提供的文件显示,该公司能够使用广泛的工具轻易地解开这些密码。
文件显示,黑客还窃取了GDS网络中3万多个监控摄像头的凭证,其中大部分都依赖 “admin”或“admin12345”等简单密码。GDS没有回答关于所谓盗窃摄像机网络的证书或密码的问题。
客户支持网站的登录凭证数量因不同客户而异。例如,文件显示,阿里巴巴有201个账户,亚马逊有99个,微软有32个,百度公司有16个,美国银行有15个,中国银行有限公司有7个,苹果有4个,高盛有3个。Resecurity的Yoo说,黑客只需要一个有效的电子邮件地址和密码就可以进入一个公司在客户服务门户上的账户。
据Resecurity和文件显示,工人的登录信息被获取的其他公司包括:印度的Bharti Airtel Ltd.、Bloomberg LP、ByteDance Ltd.、福特汽车公司、菲律宾的Globe Telecom Inc.、Mastercard Inc.、摩根斯坦利、Paypal Holdings Inc.、Porsche AG、SoftBank Corp.、澳大利亚的Telstra Group Ltd.、腾讯控股有限公司、Verizon Communications Inc.和Wells Fargo & Co。
百度在一份声明中说:“我们认为没有任何数据被泄露。百度非常重视确保我们客户的数据安全。我们将密切关注诸如此类的事情,并对我们业务的任何部分的数据安全的任何新威胁保持警惕。”
保时捷的一位代表说,“在这个具体案例中,我们没有迹象表明存在任何风险”。软银的一位代表说,一家中国子公司去年停止使用GDS。该代表说:“没有证实中国本地公司的客户信息数据泄漏,也没有对其业务和服务产生任何影响”。
澳大利亚电信公司的一位发言人说:“我们不知道这次泄露后对业务有什么影响”。而万事达卡的一位代表说:“虽然我们继续监测这一情况,但我们不知道对我们的业务有什么风险,也不知道对我们的交易网络或系统有什么影响。”
腾讯公司的一位代表说:“我们不知道这次漏洞对业务有什么影响。我们直接在数据中心内管理我们的服务器,数据中心设施运营商无法访问存储在腾讯服务器上的任何数据。经过调查,我们没有发现我们的IT系统和服务器有任何未经授权的访问,它们仍然是安全的。”
富国银行的一位发言人表示,在2022年12月之前,它一直使用GDS作为备份IT基础设施。该公司说:GDS没有访问富国银行的数据、系统或富国银行的网络。 其他公司都拒绝发表评论或没有回应。
Resecurity的Yoo说,今年1月,他的公司的卧底特工向黑客逼问,要求他们展示是否仍然可以访问账户。他说,黑客提供的截图显示他们登录了五家公司的账户,并浏览了GDS和STT GDC在线门户的不同页面。Resecurity允许彭博新闻社审查这些截图。
根据截图和Resecurity显示,在GDS,黑客进入了某国外汇交易系统的账户,该系统是某国中央银行的一个部门,在该国的经济中发挥着关键作用,运营着政府的主要外汇和债务交易平台。该组织没有对消息作出回应。
在STT GDC,黑客访问了印度国家互联网交易所的账户,这是一个连接全国互联网供应商的组织,还有其他三个位于印度的组织。截图显示它们是:MyLink Services Pvt.、Skymax Broadband Services Pvt.和Logix InfoSecurity Pvt.
彭博社联系到印度国家互联网交易所,它表示不知道这一事件,并拒绝进一步评论。印度的其他组织都没有对评论请求作出回应。
当被问及黑客在1月份仍在使用被盗凭证访问账户的说法时,GDS的一名代表说:“最近,我们检测到黑客使用旧账户访问信息进行的多次新的攻击。我们已经使用各种技术工具来阻止这些攻击。到目前为止,我们还没有发现黑客新的成功闯入”。
GDS的代表补充说:“据我们所知,有一个客户没有重新设置他们的一个账户密码,这个账户密码属于他们的一个前雇员。这就是为什么我们最近强迫所有用户重新设置密码的原因。我们相信这是一个孤立的事件。它不是黑客突破我们安全系统的结果”。
STT GDC表示,它在1月份收到了 “我们的印度和泰国地区”的客户服务门户受到进一步威胁的通知。该公司说:“我们迄今为止的调查表明,这些客户服务门户没有任何数据损失或影响”。
1月下旬,在GDS和STT GDC更改了客户的密码之后,Resecurity发现黑客在一个暗网论坛上发布了出售数据库的消息,据Yoo说,黑客使用的是用英文和中文。
帖子说:“数据库包含客户信息,可用于网络钓鱼,访问机柜,监控订单和设备,远程手写订单。有谁可以协助进行有针对性的网络钓鱼?”

所有评论